
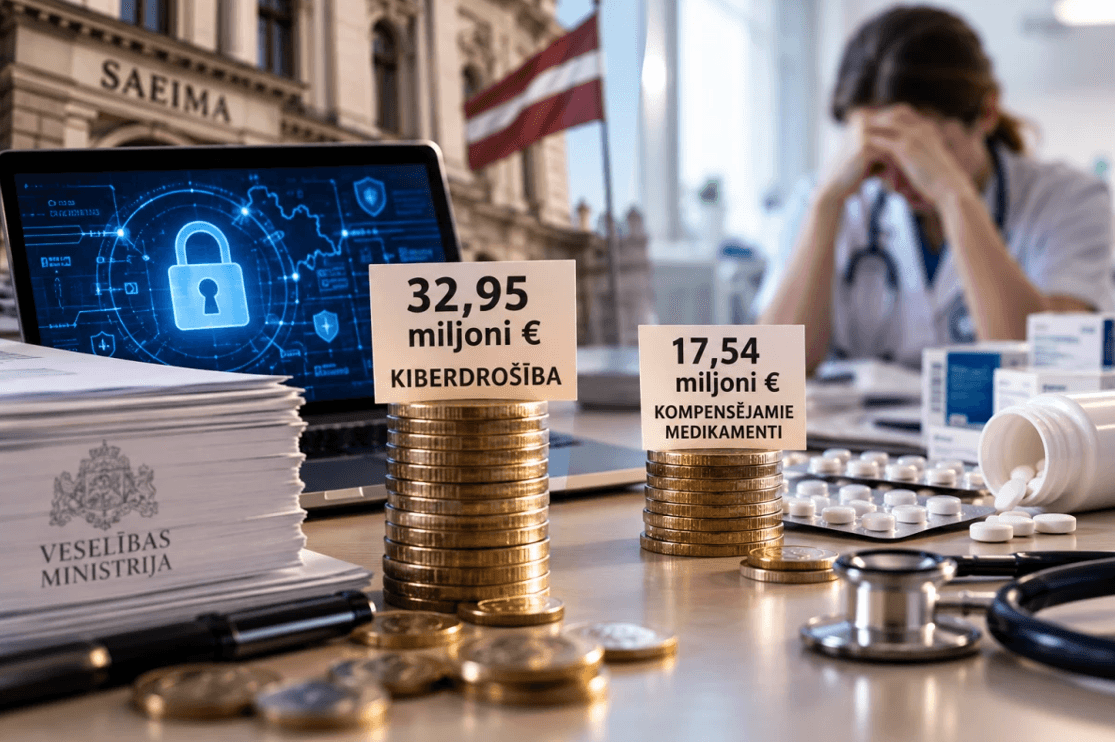
21 октября Минздрав принёс в Сейм список срочных расходов на 2027 год. Самая крупная строка — 32,95 миллиона евро на кибербезопасность. Заместитель госсекретаря Минздрава по финансам Борис Книгин пояснил, что деньги нужны базовым регистрам, то есть основным государственным базам данных. Каким именно, он не уточнил. На покрытие дефицита компенсируемых лекарств министерство просит 17,54 миллиона, на скорую помощь — полтора.
Защищаться, как нас учат, надо от хакеров и чужих разведок. Я думаю иначе. Требования к кибербезопасности растут не из-за врагов, а из-за ошибок, которые заложили при разработке государственных электронных проектов. Эти проекты годами были кормушкой, и строили их одни и те же фирмы, далеко не лучшие, зато свои. Поэтому ошибки и носят системный характер.
Дверь для врачей
В ночь на 8 августа 2026 года из Дирекции безопасности дорожного движения (CSDD) утекли данные примерно 1,2 млн человек: персональные коды, имена, адреса, номера машин, суммы платежей с 2008 года. Премьер Андрис Кулбергс сразу допустил гибридную атаку разведки недружественного государства.
Вошёл взломщик через медицинскую дверь. Это приложение med.csdd.lv, куда около 200 врачей вносят справки о здоровье водителей. По словам того же Кулбергса, пускало оно по логину и паролю, без второй ступени защиты. Государственный центр реагирования на киберинциденты Cert.lv установил, что CSDD не выполняла обязательные требования: многофакторный вход и тесты на проникновение. Как сообщил замруководителя Cert.lv Варис Тейванс, от услуг центра дирекция отказалась, сославшись и на собственные возможности.
18 сентября комиссия Министерства сообщения перечислила, почему уязвимость не закрыли вовремя. В этом списке неполные проверки безопасности, слабая защита сети и «недостатки разработки программного обеспечения». Иностранной разведки там нет.
Одни и те же фирмы
Сеть CSDD с 2022 года обслуживает Tet по договору примерно на 9 млн евро. Выгрузку данных компания не заметила: по её словам, доступа к журналам med.csdd.lv договор не предусматривал. Tet — это бывший Lattelecom, 51% его акций принадлежит государству.
Тот же Lattelecom работал и на Минздрав, над системой e-veselība. Проект министерство начало в 2006 году и вложило в него 14,5 млн евро. Самую крупную часть работ, около 10 млн, выполняла его дочерняя фирма Lattelecom Technology. В 2015 году Госконтроль сообщил, что за девять лет не заработал ни один электронный сервис. Директор Национальной службы здоровья Эдгар Лабсвирс в 2020 году объяснил De Facto, в чём дело: учреждения стремились формально закрыть проект, «а не создать продукт, которым потом можно будет пользоваться».
Tet и сегодня главный победитель государственных IT-закупок, подсчитала передача Латвийского радио «Atvērtie faili». За два года государство и самоуправления потратили на IT почти полмиллиарда евро. Каждая пятая закупка проходит с единственным участником. Этим летом Кулбергс сам признал, что почти 40% заказов достались трём компаниям. Министерство, отвечающее за цифровизацию, знает примерно о трети государственных IT-проектов.
Закупки для своих
В марте 2026 года Государственная полиция по делу Европейской прокуратуры задержала 21 человека. Речь идёт о возможном мошенничестве с IT-закупками больше чем на 1,5 млн евро. По версии следствия, в шести проектах на деньги ЕС победителей тендеров выбирали заранее, а незаконный доход делили. Под стражу взяли бывшего директора Государственного агентства цифрового развития Йорена Лиопу, специалиста по закупкам Министерства сообщения Айнара Бидерса и владельца группы Corporate Solutions Айгарса Церусса. Церусса суд вскоре освободил. Тогдашний премьер Эвика Силиня сказала, что действия подозреваемых похожи на организованную преступность.
В апреле агентство цифрового развития разорвало договоры с фирмами Церусса. Одна из них, Corporate Consulting, проводила для государства аудиты безопасности информационных систем и следила за качеством разработки программ. Издание Inc. Baltics, изучив документы закупок, пишет, что люди из этого круга работали и над e-veselība.
Суд ещё ничего не решил, и подозреваемые остаются подозреваемыми. Связи между этим делом и взломом CSDD никто не установил. Но картина рынка от этого не меняется. Заказы получают одни и те же, в каждой пятой закупке конкурентов нет вовсе, проект важно закрыть, а не довести до ума, а безопасность может проверять фирма из того же круга.
Теперь Минздрав просит 32,95 млн на защиту регистров. Достанутся эти деньги победителям закупок на том же рынке. Депутатам до голосования стоило бы узнать, кто эти регистры строил и кто будет их защищать. Иначе мы заплатим по одному и тому же кругу дважды: сначала за дыры, потом за заплатки.
Комментарии
Загрузка комментариев...